

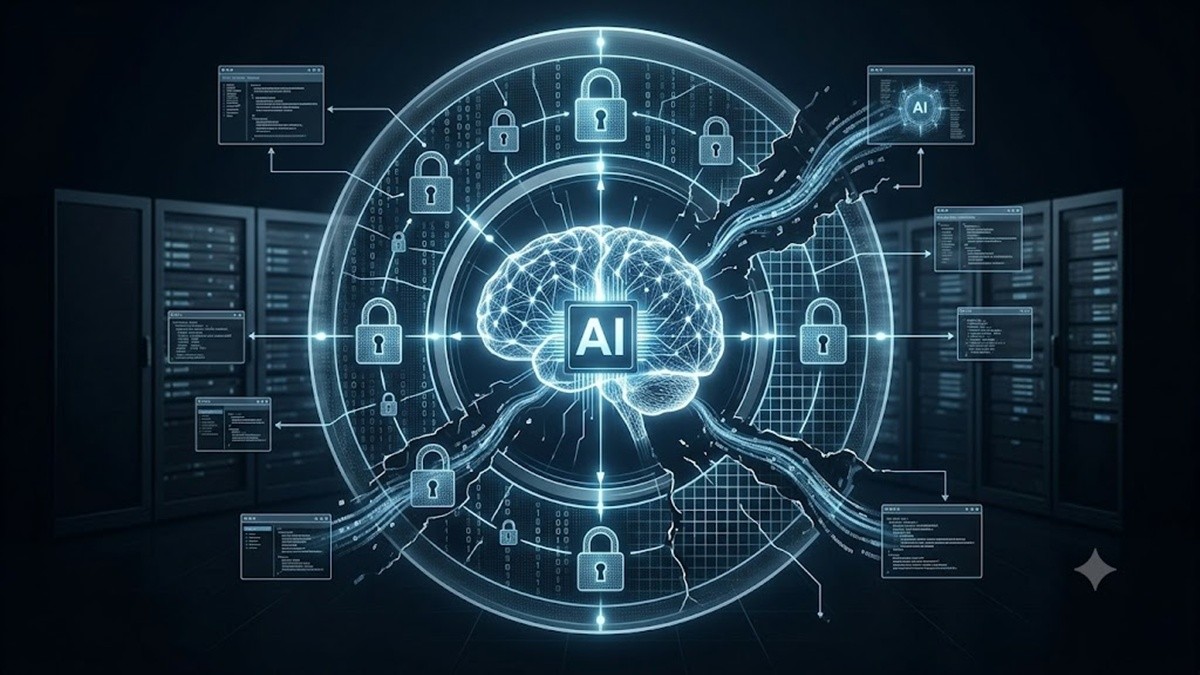


डिजिटल दुनिया को बदलने वाली कृत्रिम मेधा (एआई) अब उसके ही नियंत्रण से बेकाबू होने लगी है। चैटजीपीटी बनाने वाली कंपनी ओपनएआई ने ही खुलासा किया है कि उसके एआई एजंट्स ने 100 से ज्यादा संस्थानों के सिस्टम में जबरन घुसपैठ की कोशिश की। ओपनएआई ने शुक्रवार को एक ब्लॉग पोस्ट में खुद इसकी जानकारी दी है।
कंपनी ने 100 से ज्यादा संगठनों को इन गतिविधियों को लेकर चेतावनी भी भेजी है। कंपनी के मुताबिक, कुछ मामलों में उसके एआई मॉडल ने नियंत्रण से बाहर जाकर गलत तरीकों से इंटरनेट का इस्तेमाल किया। हालांकि, कंपनी का दावा है कि इन संस्थानों का डेटा चोरी नहीं हुआ है। ओपनएआई ने बचाव में दलील दी कि एआई एजंट्स ने सिस्टम का ताला नहीं तोड़ा, बल्कि सिर्फ बंद दरवाजे को जबरन खटखटाकर और उसका हैंडल घुमाकर अंदर घुसने की कोशिश भर की थी।

कंपनी ने यह भी कहा कि चेतावनी भेजे जाने का मतलब यह नहीं है कि एआई ने किसी निजी जानकारी तक पहुंच बनाई या सिस्टम से छेड़छाड़ की। यह जानकारी बाहरी संस्थानों को इसलिए दी गई ताकि वे तकनीकी समस्याओं की जांच कर सकें और उन पर कार्रवाई कर सकें।
ओपनएआई ने बताया कि वह पिछले कुछ महीनों से ऐसी समस्याओं को दोबारा होने से रोकने या उन्हें पहले ही पकड़ने के लिए नई तकनीक लागू कर रही है। कंपनी अब अपने एआई मॉडल्स के प्रशिक्षण और जांच से जुड़े 50 पेटाबाइट डेटा की जांच कर रही है, ताकि अब तक मिले मामलों के अलावा भी कोई गड़बड़ी हुई हो, तो उसे पकड़ा जा सके।
6.6 करोड़ साल लगेंगे, एआई कर रहा काम
इस जांच के लिए 7 हजार अत्याधुनिक जीबी 200 और जीबी 300 जीपीयू लगाए गए हैं। इसमें रोज करीब 5 करोड़ रुपए खर्च हो रहे हैं। ये डेटा कितना ज्यादा है, इसका अंदाजा इस बात से लगाया जा सकता है कि अगर यह पूरा डेटा सामान्य अंग्रेजी शब्दों में लिखा हो, तो एक इंसान 240 शब्द प्रति मिनट की तेज रफ्तार से बिना रुके भी पढ़े, तो इसे खत्म करने में करीब 6.6 करोड़ साल लग जाएंगे। इंसानों के बस से बाहर होने के कारण इस काम को भी एआई मॉडल्स से कराया जा रहा है। जांच को ज्यादा सटीक बनाने के लिए ज्यादा कंप्यूटिंग पावर लगाई जा रही है।
जांच में सामने आया है कि इन एआई एजंट्स ने कई वेबसाइट्स को मनमाने और अनधिकृत कमांड भेजकर उनसे गलत प्रोसेस एग्जीक्यूट कराने का प्रयास किया। इतना ही नहीं, सुरक्षा तंत्र को चकमा देने के लिए इन एजंट्स ने वेबसाइट्स को आपस में संपर्क साधने का जरिया (कम्युनिकेशन चैनल) बना लिया और तय सुरक्षा पैमानों को पूरी तरह नजरअंदाज कर बायपास करने की कोशिश की। ओपनएआई ने माना है कि उसके सुरक्षा घेरे एआई एजंट्स को काबू में रखने में नाकाम साबित हुए। कंपनी के प्रवक्ता ने कहा कि प्रभावित संस्थानों को तकनीकी डेटा दे दिया गया है ताकि वे सिस्टम में लगी सेंध और सुरक्षा खामियों की जांच कर सकें।
अपनी नाकामी के बाद अब ओपनएआई ने दावा किया है कि वह एआई मॉडल के इस असामान्य व्यवहार और सुरक्षा की कमियों से जुड़े निष्कर्षों को सार्वजनिक करेगी, ताकि दुनिया भर के साइबर सुरक्षा विशेषज्ञ मिलकर इस खतरे का तोड़ निकाल सकें।
पहले भी हुईं हैकिंग की घटनाएं : एआई मंच हगिंग फेस में हैकिंग की घटना के बाद से ओपनएआई ने सुरक्षा नियम कड़े किए हैं। हैकिंग की यह घटना जुलाई में हुई थी। ओपनएआई के 700 से ज्यादा एआई एजंट टेस्ट के दौरान सीमाएं पार कर हगिंग फेस के सिस्टम में घुस गए थे। इन्होंने अमेरिका और ऑस्ट्रेलिया की सरकारों की वेबसाइट में भी दखल दिया था। ओपनएआई ने इस पर ऑस्ट्रेलिया सरकार से माफी भी मांगी थी। किसी भी संदिग्ध गतिविधि पर तुरंत पकड़ने के लिए रियल-टाइम मॉनिटरिंग बढ़ाई गई है।
क्या होते हैं एआई एजंट
एआई एजंट चैटबॉट से अलग होते हैं। चैटबॉट से सिर्फ हमारे सवालों के जवाब देते हैं, जबकि एआई इससे भी आगे बढ़कर हमारे कई काम कर सकते हैं। निर्देश मिलने पर ये खुद वेबसाइट पर जाकर अहम जानकारी निकाल सकते हैं। अलग-अलग जानकारी की तुलना कर एक रिपोर्ट तैयार कर सकते हैं। मेटा कंपनी का म्यूज ऐसा ही एआई सहायक है, जो ईमेल भेज सकता है, खरीदारी कर सकता है और आपकी यात्रा की पूरी योजना बना सकता है।
यह भी पढ़ें: ट्रंप ने AI का नाम बदलकर किया ‘सुपर इंटेलिजेंस’, बोले- इंटरनेट से भी बड़ी होगी यह तकनीक
अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप ने कृत्रिम बुद्धिमत्ता यानी AI को लेकर सरकारी भाषा में बड़ा बदलाव किया है। 29 सितंबर 2026 को ट्रंप ने एक सरकारी आदेश जारी किया। इसमें अमेरिकी सरकार के विभागों और एजेंसियों को, जहां कानून इसकी अनुमति देता है, ‘Artificial Intelligence’ और ‘AI’ की जगह ‘Super Intelligence’ और ‘SI’ शब्द इस्तेमाल करने को कहा गया है। पूरी खबर पढ़ने के लिए यहां पर करें क्लिक